GDPR Compliance Services for US Businesses
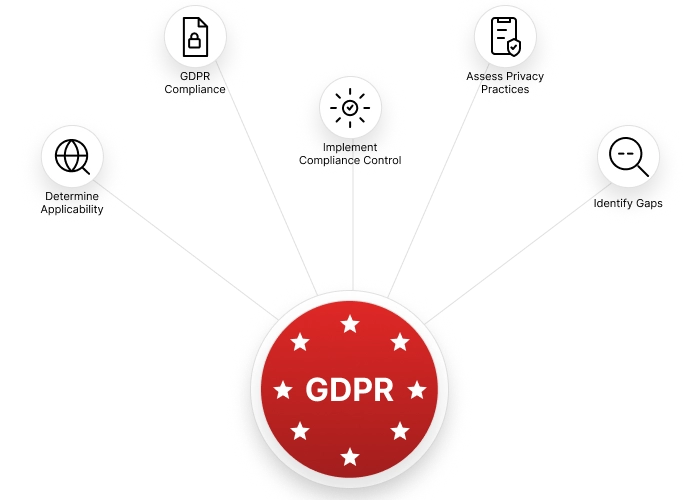
We provide GDPR compliance services for US businesses that collect, process, or manage personal data connected to individuals in the European Union. Our services help organizations determine whether GDPR applies, assess privacy practices, identify gaps, and implement practical compliance controls.
Why GDPR Compliance Matters for US Businesses
US businesses may need to address GDPR when they:
- Offer products or services to EU customers
- Monitor EU users or their online behavior
- Process personal data of individuals in the EU
- Work with EU customers, vendors, or business partners
Common challenges include:
- Incomplete data mapping
- Unclear lawful basis
- Weak consent processes
- Outdated privacy notices
- Limited data subject rights procedures
- Unclear third party data processing
Poor management can lead to:
- Privacy compliance gaps
- Delays in responding to data subject requests
- Weak data protection practices
- Vendor and transfer risks
- Regulatory exposure
- Challenges with EU customer contracts
Xcodefix Global helps US organizations determine whether GDPR applies, identify privacy gaps, and implement practical controls across data mapping, consent, privacy notices, DPIAs, rights management, vendors, and data transfers
Have more questions?
Contact our support team

When Does GDPR Apply to US Organizations?
GDPR may become relevant to a US organization when its activities involve individuals in the EU.

Serving EU Customers
Businesses offering products or services to customers in the EU may need to assess GDPR applicability and related privacy obligations.

Monitoring EU Users
Websites, applications, and digital platforms that monitor or analyze the behavior of individuals in the EU may need to evaluate GDPR requirements.

Processing EU Personal Data
US organizations may process EU personal data through customer accounts, employee records, marketing activities, analytics, or business operations.
Working With EU Businesses
US companies working with EU customers, partners, vendors, or processors may need appropriate privacy agreements and data protection controls.
GDPR Compliance Assessment Areas
| Assessment Area | What We Review |
|---|---|
| Regulatory Applicability | GDPR requirements relevant to your business activities and processing |
| Data Mapping | Personal data, processing purposes, data flows, recipients, and retention |
| Privacy Governance | Policies, roles, accountability, ROPA, and governance processes |
| Lawful Basis & Consent | Lawful basis, consent, withdrawal, and transparency |
| Data Subject Rights | Access, correction, erasure, objection, and request handling |
| Privacy Risk | DPIAs, privacy risks, and risk treatment |
| Vendors & Transfers | Processor controls, contracts, and international data transfers |
| Breach Response | Incident assessment, documentation, escalation, and notification procedures |
GDPR Compliance Services We Provide
GDPR Compliance Areas We Review
GDPR compliance requires more than maintaining a privacy policy. We review the operational practices supporting personal data protection across:
- Data Mapping & Processing Records: Data inventories, processing purposes, data flows, retention, recipients, and ROPA where applicable.
- Lawful Basis & Consent: Lawful bases, consent mechanisms, consent withdrawal, transparency, and consent management.
- Privacy Notices & Policies: Privacy notices, internal policies, data minimization, purpose limitation, and transparency.
- Data Subject Rights: Access, correction, erasure, objection, portability, and rights request handling.
- DPIA & Privacy by Design: DPIAs, privacy risk assessments, and privacy considerations within products and processes.
- Vendor & Processor Compliance: Processor obligations, third party access, contracts, and vendor reviews.
- Breach Response & Transfers: Breach procedures, notification requirements, international transfers, and applicable safeguards.
- Privacy Governance: Accountability, privacy roles, documentation, and governance processes.
We assess these areas against applicable GDPR requirements and identify gaps requiring attention.
Our GDPR Compliance Process
Determine Applicability & Scope
We review your business activities, customers, markets, and processing activities to identify relevant GDPR requirements.
Map Personal Data
We identify what personal data you collect, where it comes from, how it is used, where it is stored, and who receives it.
Identify Compliance Gaps
We assess existing privacy controls, policies, processes, and documentation against applicable GDPR requirements.
Prioritize Remediation
We identify key privacy risks and establish practical remediation priorities.
Implement Privacy Controls
We support improvements to privacy notices, consent, rights handling, DPIAs, vendor controls, and data transfer processes.
Maintain GDPR Readiness
We support periodic reviews, regulatory updates, evidence management, and ongoing privacy governance.
GDPR Compliance Timeline: The time required for a GDPR compliance programme depends on the scope of processing, number of systems and vendors, existing privacy controls, and remediation needs. A focused gap assessment may take less time, while larger programs require more time for data mapping, control implementation, and remediation.
GDPR Compliance Use Cases We Support in the US
Practical GDPR Compliance Example
A US based SaaS company served customers across the EU but lacked complete visibility into its personal data flows and third party processing
We reviewed its processing activities, mapped personal data across applications and vendors, and assessed privacy notices, consent, data subject rights, retention, and international transfers.
The assessment identified key gaps and provided a clear remediation plan for improving GDPR readiness.
Why Xcodefix Global for GDPR Compliance Services?
US Focused GDPR Expertise
We help US businesses understand when GDPR may apply and what controls they need to address applicable requirements.

Practical Privacy Assessments
We focus on actual data flows, systems, vendors, and business processes instead of treating GDPR as a documentation exercise.

Security & Privacy Alignment
We connect privacy requirements with security controls, access management, breach response, and data protection practices.

Data and Engineering Awareness
We design practical privacy controls that work with existing products, applications, and operational workflows.
Ongoing Compliance Support
We support remediation, privacy reviews, data mapping updates, rights processes, vendor assessments, and ongoing GDPR readiness.
Nationwide GDPR Compliance Services Across the US
We offer GDPR compliance solutions for companies in the United States in various sectors such as SaaS, health tech, eCommerce, financial services, and technology. We help firms assess GDPR compliance requirements, discover areas that need improvement concerning privacy, enhance controls, and remain compliant.
- California
- Texas
- Florida
- New York
- Illinois
- Pennsylvania
- Ohio
- Georgia
- North Carolina
- Washington
- Virginia
- Massachusetts
- Arizona
- Colorado
- Michigan
- Minnesota
- New Jersey
- Tennessee
- Maryland
Assess Your GDPR Compliance Readiness
Understand whether GDPR applies to your US business and identify the privacy controls that need attention.
Get a Free Consultation