DPDP Compliance Services for US Businesses
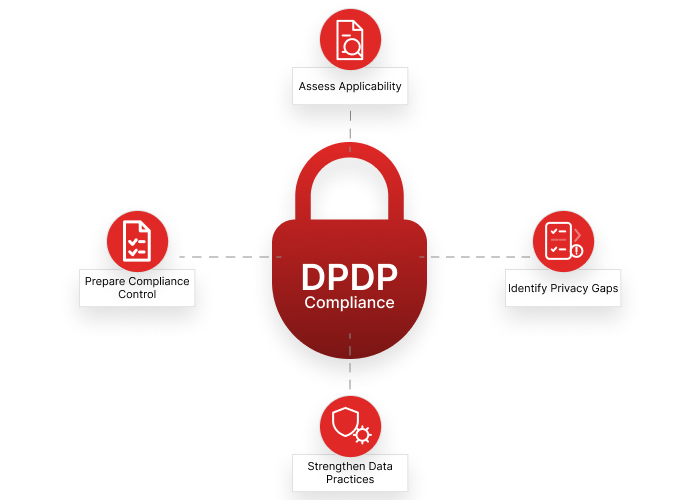
We provide DPDP compliance services for US businesses that collect, process, or manage digital personal data connected to individuals in India. Our services help organizations assess DPDP applicability, identify privacy gaps, strengthen data practices, and prepare practical compliance controls.
Why DPDP Compliance Matters for US Businesses
US businesses may need to assess DPDP requirements when they:
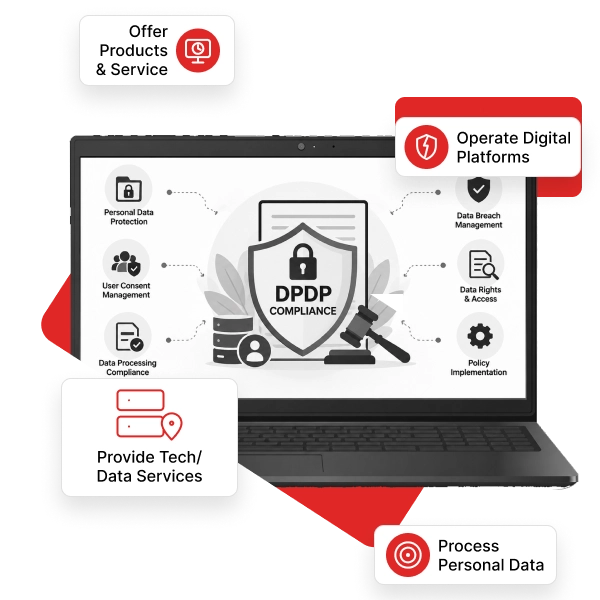
- Offer products or services to individuals in India
- Operate websites, apps, or digital platforms used in India
- Process personal data connected to individuals in India
- Work with Indian customers, employees, vendors, or business partners
- Provide technology or data processing services to organizations operating in India
Common challenges include:
- Incomplete personal data mapping
- Unclear processing purposes
- Weak consent processes
- Outdated privacy notices
- Limited rights request procedures
- Poor vendor data controls
- Unclear data retention practices
- Cross border data transfer concerns
Poor privacy preparation can lead to:
- Data protection gaps
- Delays in handling Data Principal requests
- Weak consent and notice practices
- Vendor and processor risks
- Security and privacy issues
- Regulatory exposure
- Challenges with Indian customers and business partners
Xcodefix Global helps US organizations assess DPDP applicability, identify privacy gaps, and implement practical controls across data mapping, notices, consent, rights management, vendors, security, and data governance.
Have more questions?
Contact our support team

When Does DPDP Apply to US Organizations?
The DPDP Act can be relevant to organizations outside India when they process digital personal data in connection with offering goods or services to individuals in India.
Serving Customers in India
US businesses offering products or services to customers in India may need to assess their applicability under the DPDP framework and related privacy obligations.
Operating Digital Platforms in India
Websites, applications, SaaS platforms, and digital services used by individuals in India may involve personal data processing that requires a DPDP assessment.

Processing Personal Data From India
US organizations may process personal data connected to Indian customers, users, employees, or business operations as part of their activities.
Working With Indian Businesses
US companies serving Indian organizations may handle personal data through technology, outsourcing, cloud, analytics, or other business services.
What Our DPDP Compliance Assessment Evaluates
| Assessment Area | What We Review |
|---|---|
| DPDP Applicability | Business activities and processing operations relevant to DPDP |
| Data Mapping | Personal data, systems, processing purposes, recipients, and data flows |
| Privacy Governance | Policies, responsibilities, documentation, and accountability |
| Notice & Consent | Notices, consent mechanisms, withdrawal, and transparency |
| Data Principal Rights | Request handling, grievance processes, and operational procedures |
| Data Security | Technical and organizational security measures |
| Vendors & Processors | Third party processing, contracts, and privacy controls |
| Data Retention | Retention periods, deletion practices, and data lifecycle |
| Incident Response | Privacy incidents, escalation, documentation, and notification readiness |
DPDP Compliance Services We Provide
Our DPDP Compliance Process
Determine Applicability & Scope
We review your business activities, customers, systems, and data processing operations.
Map Personal Data
We identify where personal data is collected, processed, stored, shared, and retained.
Identify Compliance Gaps
We assess existing privacy, security, governance, and operational controls.
Prioritize Remediation
We classify gaps based on business impact, risk, and compliance priorities.
Implement Privacy Controls
We support improvements across policies, notices, consent, rights management, vendors, security, and data governance.
Maintain DPDP Readiness
We help establish ongoing processes for monitoring privacy requirements and maintaining compliance readiness.
DPDP Compliance Timeline and Use Cases: A typical DPDP compliance implementation can take around 3 to 6 months, depending on the organization’s size, data processing activities, systems, and existing privacy controls. The process usually includes data mapping, gap assessment, policy updates, consent management, security controls, data principal rights, vendor reviews, and compliance testing. Organizations should start early to address gaps before the applicable DPDP compliance requirements take effect.
US SaaS Companies Serving India
Practical DPDP Compliance Example
A US based SaaS company provided services to customers in India but had limited visibility into how customer personal data moved across its application, cloud environment, and third party vendors.
Xcodefix Global reviewed the company’s processing activities, mapped personal data flows, assessed privacy notices and consent practices, reviewed vendor arrangements, and evaluated data retention and security controls.
The assessment identified gaps and created a prioritized remediation plan to strengthen the organization’s DPDP readiness.
Why Xcodefix Global for DPDP Compliance Services
US Focused Privacy Expertise
We help US businesses understand privacy requirements that may apply when operating across international markets.

Practical Compliance Assessments
Our approach focuses on identifying real privacy gaps and creating practical remediation steps for your organization.

Security & Privacy Alignment
We connect privacy requirements with security controls, data governance, and operational processes.

Data and Engineering Awareness
Our technical understanding helps us assess privacy practices across applications, cloud platforms, databases, APIs, and third party systems.

Multi Framework Compliance Support
We can help organizations manage DPDP alongside frameworks and regulations such as GDPR, HIPAA, SOC 2, and ISO 27001 where applicable.
Nationwide DPDP Compliance Services Across the US
We provide DPDP compliance services for US businesses across technology, SaaS, healthcare technology, ecommerce, financial services, and other industries that process personal data connected to individuals in India.
- California
- Texas
- Florida
- New York
- Illinois
- Pennsylvania
- Ohio
- Georgia
- North Carolina
- Washington
- Virginia
- Massachusetts
- Arizona
- Colorado
- Michigan
- Minnesota
- New Jersey
- Tennessee
- Maryland
Assess Your DPDP Compliance Readiness
Understand whether DPDP applies to your business and identify the privacy controls you need to strengthen.
Get a Free Consultation